Estados Unidos

Economía
Inversionistas evalúan ciberseguridad para operar en Guatemala, advierte AmCham
Empresas grandes y pequeñas enfrentan riesgos distintos, mientras el país discute cómo crear reglas claras y una respuesta coordinada ante ataques cibernéticos.

|


Todavía existen organizaciones donde la información circula por herramientas no autorizadas o se almacena sin controles adecuados, alertan expertos. (Foto Prensa Libre: Hemeroteca)
La preparación de una empresa frente a los riesgos de ciberseguridad no depende únicamente de su tamaño o de cuánto invierte en tecnología, sino también de la cultura interna que ha desarrollado para proteger su información y responder ante incidentes. Esta fue una de las conclusiones de Erick Sosa, Premium Sales Manager de GBM Guatemala, este jueves, durante un foro sobre ciberseguridad.
“La principal diferencia que hace (una empresa) es a nivel de la cultura y, obviamente, la atención interna de cómo cuidar información privada y tu propia información” añade.
Sosa explicó que algunas empresas pequeñas han logrado desarrollar mecanismos de protección con inversiones más limitadas, pero con procesos claros sobre cómo manejar y resguardar sus datos. En contraste, advirtió que todavía existen organizaciones donde la información circula por herramientas no autorizadas o se almacena sin controles adecuados: “A nivel de país [...] no tenemos una cultura de la importancia de la data, cómo cuidarla”.
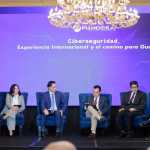
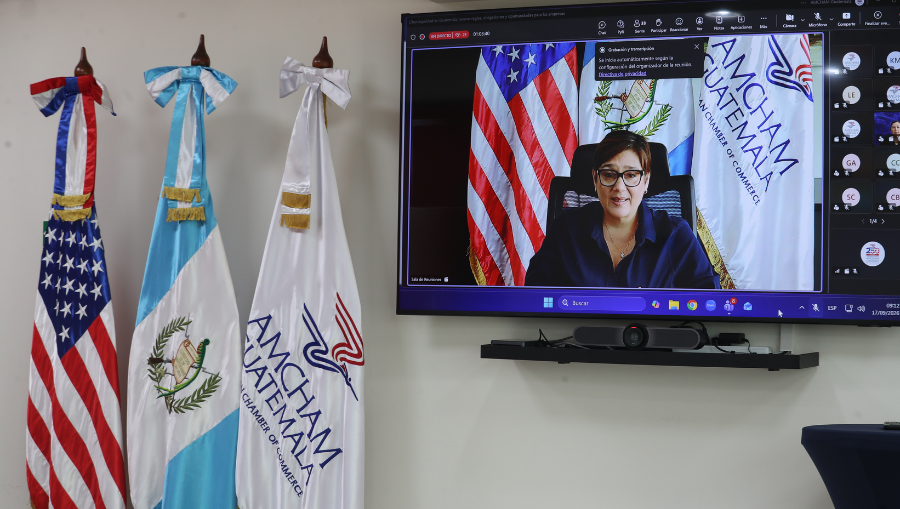
Durante el encuentro organizado este 17 de septiembre para analizar la legislación de ciberseguridad y sus implicaciones para las empresas, denominado Panel Ejecutivo: Ciberseguridad y empresa: ¿Qué cambia con la iniciativa 6347?, AmCham señaló que una mayor confianza digital puede fortalecer la posición de Guatemala frente a inversionistas, principalmente en sectores como servicios empresariales y tecnología.
En este encuentro, los expertos coincidieron en la importancia de que Guatemala cuente con una entidad técnica especializada, con autonomía y las capacidades necesarias para prevenir, gestionar y responder de manera efectiva ante estos incidentes. Waleska Sterkel de Ortiz, directora ejecutiva de AmCham Guatemala, comentó: "Desde antes, en Guatemala consideramos que la construcción de un marco de ciberseguridad efectivo requiere necesariamente del diálogo entre el sector público y el sector privado".


En ese contexto, en el Congreso se discuten propuestas relacionadas con esta materia. La iniciativa 6347, denominada Ley de Ciberseguridad, fue presentada en el 2024 y, después de avanzar hasta tercer debate, regresó en abril del 2026 a las comisiones de Asuntos de Seguridad Nacional y de Economía y Comercio Exterior para un nuevo estudio y dictamen.
A ello se sumó este año la iniciativa 6771, que propone aprobar la Ley del Sistema Nacional de Ciberseguridad y Sanción de los Ciberdelitos y fue conocida por el pleno del Congreso el 29 de julio del 2026.
Tres factores para el marco de ciberseguridad
Enrique Möller, presidente del Comité Fiscal de AmCham Guatemala condujo la discusión sobre los posibles cambios que implicaría la iniciativa 6347 para las empresas y los retos de construir un marco que combine seguridad, certeza jurídica, innovación y competitividad.
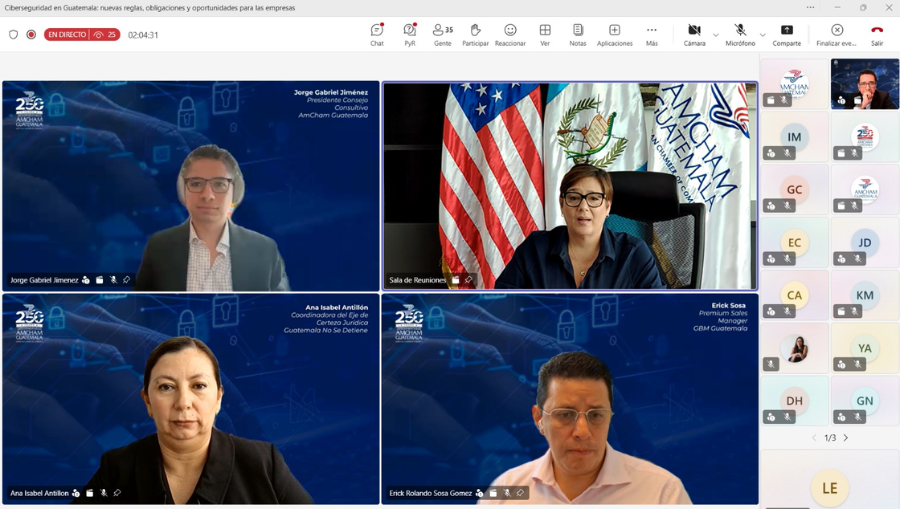
Jorge Jiménez, presidente del Consejo Consultivo de AmCham Guatemala, resumió en tres puntos los retos que, a su criterio, deberían tomarse en cuenta al construir el nuevo marco de ciberseguridad.
Incorporar a quienes deberán cumplir la normativa
El primero de los factores planteados es la participación de los sectores que estarán sujetos a las nuevas obligaciones y que deberán formar parte de la respuesta ante incidentes.
Jorge Ayala, presidente de la Comisión de Economía y Comercio Exterior del Congreso, señaló que el país necesita un marco regulatorio penal más sólido en materia de ciberdelitos, pero considero que el punto central debe ser la creación de un sistema nacional con capacidad de prevención y respuesta coordinada: “Pero lo más importante es desarrollar un sistema nacional (...) que pueda articular y que pueda contar con las herramientas de respuesta adecuada, coordinada, en participación de la academia, del sector privado, del sector público”.
Según explicó, la iniciativa busca precisamente integrar esos elementos dentro de una misma estructura, de manera que la respuesta ante incidentes no dependa únicamente de sanciones posteriores, sino también de mecanismos de prevención y coordinación.
Flexibilidad: evitar que la ley quede desactualizada
Ana Isabel Antillón, coordinadora del eje de Certeza Jurídica de Guatemala No Se Detiene, explicó que las obligaciones que establezcan las propuestas de ley deberían considerar el tamaño y la criticidad de las empresas, ya que no todas cuentan con las mismas capacidades para responder ante un incidente. “Las dos diferentes iniciativas de ley que se han estado discutiendo tratan de establecer justamente un sistema nacional de respuesta ante incidencias, pero considerando realmente el tamaño y la criticidad de las empresas”, señaló.
Entre las responsabilidades que podrían asumir las compañías, mencionó la necesidad de contar con planes internos para reaccionar ante un ataque y restablecer sus servicios en el menor tiempo posible. En el caso de las empresas que manejan infraestructura crítica, también se contemplan obligaciones de notificación a los centros de respuesta sectoriales y al sistema nacional para activar los mecanismos de apoyo correspondientes.
Antillón agregó que esta estructura debería complementarse con programas de capacitación, formación y certificación, especialmente para pequeñas y medianas empresas que podrían tener mayores dificultades para desarrollar por sí solas este tipo de capacidades.
Por su parte, Ayala señaló que la existencia de reglas claras también es relevante para las empresas porque permite conocer qué obligaciones deben cumplir y cómo deben actuar frente a un incidente. A su criterio, la ausencia de regulación no necesariamente genera mayor libertad, sino incertidumbre para quienes evalúan operar o invertir en el país.
“Lo que genera esa falta de legislación es ansiedad y genera falta de certeza jurídica. Más bien, lo que las empresas buscan es tener claridad con la que yo voy a poder cumplir con aquello que necesito”, comentó.
Aprobar la ley no garantiza su aplicación
Ayala señaló que Guatemala todavía carece de un marco integral que permita gestionar de forma coordinada los riesgos de ciberseguridad y que también existen vacíos en materia penal para perseguir determinadas conductas vinculadas con ataques a sistemas, interceptación de bases de datos o sustracción de información: “Guatemala no cuenta con un marco regulatorio ni para crear una norma alrededor de un sistema de gestión integral de los ataques y tampoco tiene un marco penal (...) que establezca sanciones específicas a delitos propios de carácter informático.”
Este fue un espacio de análisis y diálogo sobre la Ley de Ciberseguridad y sus potenciales implicaciones para el sector empresarial guatemalteco, abordando la necesidad de fortalecer las capacidades del país para prevenir, gestionar y responder ante los riesgos y amenazas del… pic.twitter.com/7XbCsi5STt
— AmCham Guatemala (@AmChamGT) September 17, 2026
Además de actualizar las figuras penales, el diputado planteó la necesidad de desarrollar un sistema nacional de ciberseguridad con capacidad de prevención y respuesta, articulado entre sector público, sector privado y academia.
Dentro de ese esquema, la iniciativa contempla la creación de un centro de respuesta a incidentes de seguridad informática, que tendría entre sus funciones coordinar y brindar apoyo técnico cuando empresas o instituciones sean afectadas por un ataque.
Por su parte, Ana Isabel Antillón agregó que uno de los principales riesgos es que la legislación se apruebe sin que posteriormente exista capacidad suficiente para implementarla. “Más allá de eso es justamente la capacidad de implementación (…) estamos teniendo legislación que fue aprobada en 2021 o 2022 (…) sin la creación y funcionamiento de la institución”.
Ayala, además, señaló que la discusión legislativa también debe encontrar un equilibrio entre las nuevas exigencias de seguridad y las condiciones que necesitan las empresas para operar e invertir. “Debemos tener el equilibrio que realmente queremos tener entre seguridad digital, certeza jurídica, mantenernos innovados y también mantener las condiciones de inversión y competitividad adecuadas”, afirmó.
También agregó que esos elementos deben ser considerados de manera conjunta durante la construcción de la legislación, para evitar que el fortalecimiento de la seguridad digital genere efectos contrarios sobre la actividad empresarial.
AmCham, por su parte, ha planteado que una eventual entidad especializada debería contar con autonomía y capacidades técnicas suficientes para coordinar esfuerzos entre los sectores público y privado y responder ante incidentes de ciberseguridad.
ESCRITO POR: