Estados Unidos

Economía
Ciberseguridad en la construcción: “Las empresas deben verla como un asunto de continuidad operativa”
Carlos Villagra, experto de Progreso, explica por qué las empresas constructoras deben incorporar la protección digital como parte de su estrategia de continuidad operativa.

|


La digitalización del sector construcción aumenta la exposición de las empresas a ciberataques que pueden comprometer información, interrumpir operaciones y generar pérdidas económicas. (Foto Prensa Libre: Magnific)
La incorporación de herramientas digitales en la industria de la construcción también aumenta la exposición de las empresas a amenazas informáticas que pueden comprometer información, interrumpir operaciones y generar pérdidas económicas.
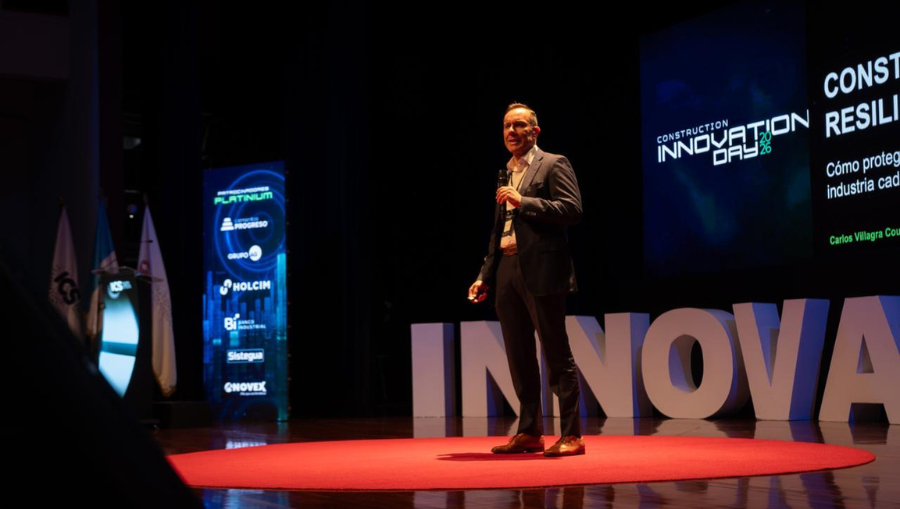
Carlos Villagra, magíster en Ciberseguridad y director ejecutivo de Seguridad de la Información de Progreso, explicó, durante una entrevista con Prensa Libre en el marco del Construction Innovation Day 2026, que uno de los principales riesgos es el secuestro de datos mediante programas maliciosos. Señaló que las vulnerabilidades no se limitan a los sistemas tecnológicos, sino que también pueden estar relacionadas con las acciones de los usuarios.
El experto mencionó como ejemplo un incidente de ciberseguridad privado en 2023 que los hizo replantear su estrategia de protección digital. También señaló que las empresas deben comenzar a considerar la ciberseguridad como un asunto de continuidad operativa y no únicamente como una inversión tecnológica.
Villagra también explicó que, después de un ciberataque, una empresa puede enfrentar dificultades para recuperar su funcionamiento habitual. Como ejemplo, planteó un escenario en el que una compañía podría operar durante cinco a siete días con apenas el 20% de su capacidad, lo que ocasionaría pérdidas económicas debido a la reducción de sus actividades. A su criterio, este escenario demuestra que la ciberseguridad no debe considerarse únicamente un gasto tecnológico, sino un asunto relacionado con la continuidad del negocio.


¿Cuáles son las amenazas cibernéticas más frecuentes o preocupantes para las empresas constructoras?
Principalmente, hoy en día está la captura de datos, lo que en términos técnicos se conoce como malware. Hay millones de variantes, principalmente el ransomware. Lo que hacen estos programas maliciosos es tomar la información, encriptarla y pedirte un valor, un precio por esos datos.
El ecosistema de la construcción, por lo que hemos visto, está ligado prácticamente al 100% a la tecnología. Mientras exista tecnología, va a haber una vulnerabilidad, y esa vulnerabilidad no es solamente técnica, también puede ser humana, particularmente dónde hacemos clic las personas.
El panorama de amenazas es muy alto. Más del 50% de los ataques del mundo están ocurriendo en América. Nosotros, por ser Centroamérica, consumimos muchos servicios de Estados Unidos. Además, hay conflictos internacionales y, por debajo, está ocurriendo una guerra cibernética. Los ataques son cada vez más frecuentes.
También cambió el perfil de los atacantes. Ya no hablamos solamente de una persona que realiza ataques informáticos, sino de organizaciones. Por lo tanto, ¿cómo está hoy el sector construcción? Primero, muy conectado a los ambientes tecnológicos y, segundo, muy expuesto.
¿Ustedes tienen identificados incidentes reales de ciberataques contra empresas en Guatemala? ¿Qué ocurrió y qué consecuencias tuvieron, como para tener un ejemplo concreto?
Hay muchos incidentes recientes. En el Gobierno le ocurrió a la Superientendencia de Administración Tributaria (SAT), le ocurrió al Ministerio de Defensa Nacional (Mindef) y a muchas otras instituciones. Para no generar alguna complejidad con las personas o las empresas, no voy a mencionar otros casos, pero hay muchísimos.
Inclusive Progreso, la empresa en la cual yo trabajo, en 2023 tuvo un incidente de características mayores, y eso hizo que nosotros como compañía nos reformuláramos en este ámbito.
¿Y qué tan expuestas están las empresas guatemaltecas y cuáles son las principales debilidades de su protección digital?
Particularmente, voy a hablar desde los ámbitos que rigen los niveles de madurez. Primero, no tenemos una ley como país que nos diga qué está permitido y cómo debemos manejarlo, que sería una ley nacional de ciberseguridad.
Segundo, tampoco tenemos una ley de protección de datos. Se han hecho 16 intentos en distintos gobiernos y no hemos llegado a tenerla. Como no se entiende mucho lo que está pasando, antes se creía que esto ocurría en Rusia o en China. Hoy recién existe una percepción del riesgo. El tema es que cuando ocurre, ya es tarde.
Si me preguntas cuánto están invirtiendo las empresas de la región en materia de ciberseguridad, hoy es muy poco. Por lo tanto, si hablamos de qué tan expuestos estamos, en una matriz de riesgo diría que el nivel es altísimo. ¿Cuándo puede ocurrir? En cualquier momento.
¿Y qué impacto económico u operativo podría tener un ataque? ¿Podría detener una obra o comprometer información?
Es una pregunta compleja de responder porque hoy existen estadísticas de organismos y empresas internacionales, como IBM y Deloitte, que llevan sus registros. El costo promedio que mencionan es de alrededor de 4 millones de dólares por incidente. Solo el incidente, porque dejaste de operar y tienes que gastar para recuperarte.
Luego vienen los costos relacionados con el negocio, como aquello que dejaste de vender. Imaginemos lo que significa un retraso y, ahora, perder la información. ¿Qué costo tiene eso? Altísimo.
También está la reputación con los clientes. Si tú me dices que el 3 de marzo me entregas mi departamento y me lo terminas entregando el 3 de diciembre, la reputación de la empresa frente al cliente se ve afectada. Entonces, hay costos de reputación, costos operacionales y costos directos e indirectos. La cuantificación de las pérdidas puede ser muy alta.
¿Qué medidas concretas debería adoptar el sector para reducir estos riesgos y qué tan lejos está Guatemala de implementarlas?
Yo partiría siendo optimista. Por lo que he visto, Guatemala sí ha hecho una primera acción. Las empresas tienen sus herramientas y están preparándose, pero el tema es cómo están entendiendo la seguridad. Esto es muy importante. Así como un financiero utiliza las matemáticas todos los días, si le preguntas a un director financiero qué estudió, te va a responder finanzas, no matemáticas.
Con la ciberseguridad se pensaba que era parte de la tecnología: el firewall, el antivirus y otros términos técnicos. La ciberseguridad utiliza tecnología todo el tiempo, pero no es tecnología. Tiene mucho que ver con cumplimiento normativo, leyes, difusión y concientización.
Entonces, la ciberseguridad es más bien la capacidad de reducir el riesgo digital. Y ojo con la industria 4.0, la convergencia entre tecnologías de la información y tecnologías operativas, todo lo que viene con la transformación digital, operacional y la inteligencia artificial.
Todo eso viene acompañado de una pregunta: ¿qué tan preparados estamos? El tema es el nivel de madurez y qué acciones estamos tomando para alcanzar un nivel óptimo en un tiempo y a un costo adecuados.
ESCRITO POR: