Estados Unidos

ciberseguridad
“Es mejor tener una ley que no tenerla”: especialistas analizan los desafíos de la nueva Ley de Ciberseguridad en Guatemala
La nueva Ley de Ciberseguridad busca frenar los ataques informáticos en Guatemala, pero ¿están preparadas las empresas y las instituciones para cumplir sus exigencias? Expertos de la región advierten sobre los retos de su aplicación.

|


La nueva Ley de Ciberseguridad busca fortalecer la respuesta ante los ataques informáticos en Guatemala, pero su aplicación dependerá de la preparación de las instituciones, los recursos disponibles y la capacidad de las empresas para cumplir sus obligaciones. (Foto, Prensa Libre: Glenda Burrión)
La aprobación de la Ley Marco de Ciberseguridad de Guatemala llega en un contexto de ataques informáticos contra instituciones públicas y empresas. Durante 2026, Prensa Libre ha documentado más de diez incidentes relacionados con infiltraciones, ataques y robo de información.
Entre las entidades que confirmaron incidentes figuran los ministerios de Educación (Mineduc), Finanzas Públicas (Minfin), Relaciones Exteriores (Minex) y Trabajo (Mintrab), así como Digeca, el Incan y el Renap. También se registraron ataques contra la Universidad Rafael Landívar (URL) y la Universidad de San Carlos de Guatemala (USAC). Por su parte, la Superintendencia de Telecomunicaciones (SIT) y la Procuraduría General de la Nación (PGN) negaron o descartaron incidentes, según los casos reportados.
A este panorama se suman las cifras de Kaspersky, empresa de ciberseguridad, que entre septiembre de 2025 y septiembre de 2026 bloqueó entre sus usuarios en Guatemala 4.5 millones de intentos de phishing, 3.4 millones de ataques de malware y alrededor de mil 500 ataques de ransomware.
En este contexto, especialistas internacionales consideran que contar con una legislación específica representa un avance para perseguir los ciberdelitos. Sin embargo, advierten que su efectividad dependerá de los recursos, la preparación del personal y la capacidad de las organizaciones para cumplir las nuevas disposiciones.
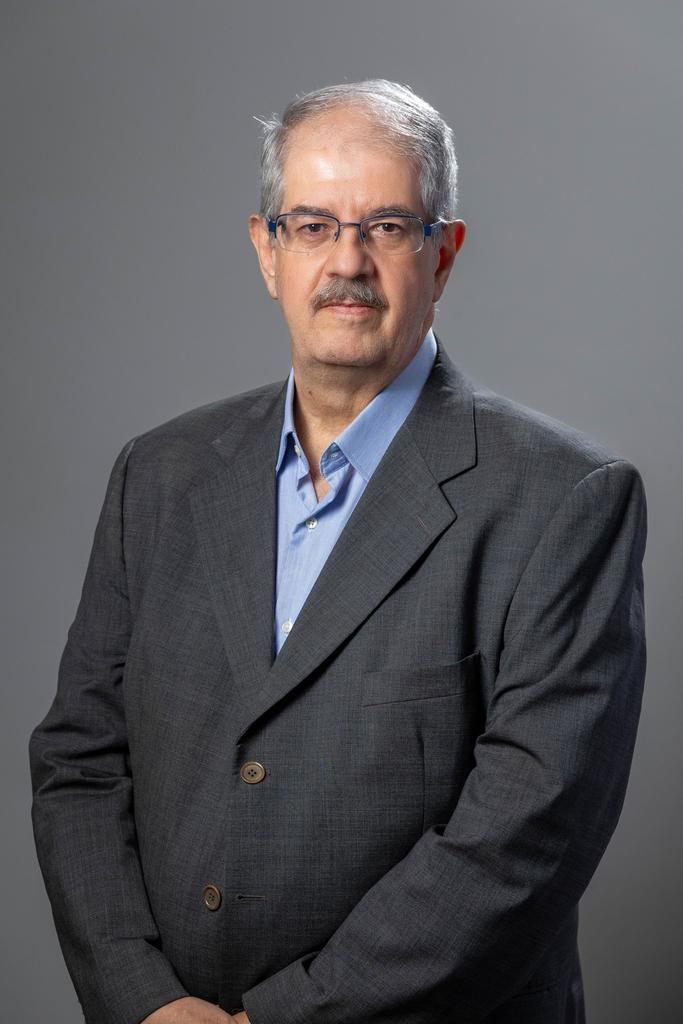
Fabio Assolini, investigador líder de Seguridad para las Américas del Equipo Global de Investigación y Análisis (GReAT), y Roberto Rebouças, gerente general de Kaspersky para Brasil, analizaron estos desafíos durante la Cyber Week 2026, organizada por la compañía en Brasil, evento al que asistió Prensa Libre como invitado.


“Es mejor tener una ley que no tenerla”
Para Rebouças, contar con una legislación que permita perseguir los delitos informáticos es preferible a no tener un marco legal. Sin embargo, considera que las obligaciones deben ajustarse a las capacidades de las empresas y las instituciones responsables de supervisarlas.
En el caso de la ley que regirá en Guatemala, establece una estructura institucional para coordinar la respuesta ante las amenazas digitales, mediante la creación del Consejo Nacional de Ciberseguridad, la Dirección Nacional de Ciberseguridad y mecanismos especializados para atender incidentes informáticos.
El artículo 31 establece plazos de 30 minutos, seis horas y 72 horas para que los centros sectoriales de respuesta comuniquen y documenten determinados incidentes ante el centro nacional. Estos períodos corresponden a la notificación y el reporte, no al tiempo que debe tomar resolver un ciberataque.
- 30 minutos: cuando el incidente afecte infraestructura crítica.
- Seis horas: para otros incidentes comprendidos en las disposiciones.
- 72 horas: para presentar el reporte completo correspondiente.
Al ser consultado sobre estas exigencias, Rebouças cuestionó si las organizaciones cuentan con la infraestructura y el personal necesarios para cumplirlas.
“¿Cómo ustedes van a reportar? ¿Con quién? ¿Qué tipo de estructura debe tener dentro de la empresa?”, cuestionó.
También advirtió que las nuevas obligaciones implicarán inversiones adicionales y que, si los procedimientos son difíciles de cumplir, algunas organizaciones podrían optar por ocultar o negar incidentes para evitar consecuencias.

¿Por qué aplicar la ley por etapas?
Ante estos desafíos, Rebouças considera que la implementación debería ser progresiva, con plazos que permitan preparar a las empresas y fortalecer las instituciones encargadas de supervisar la normativa.
Su propuesta consiste en establecer obligaciones iniciales, evaluar los resultados y aumentar gradualmente las exigencias, conforme las organizaciones desarrollen las capacidades necesarias.
“Yo creo que el gobierno, la legislación, debería tener pasos, años”, expresó.
Como referencia, mencionó la experiencia de Brasil con la Ley General de Protección de Datos Personales (LGPD). Según explicó, algunas empresas comenzaron a prepararse con anticipación, mientras que otras adoptaron medidas poco antes de que las disposiciones fueran exigibles.
“No creo que algo saliendo de cero a 100% funcione. Hay que tener pasos”, sostuvo.
Detectar un ataque no significa resolverlo
Además de cumplir con los plazos de notificación, las organizaciones necesitan contar con procedimientos adecuados para atender una intrusión.
Rebouças explicó que algunas empresas pueden tardar alrededor de tres meses en detectar que fueron infiltradas. Durante ese tiempo, los atacantes pueden permanecer dentro de sus redes sin ser identificados.
Cuando finalmente descubren el incidente, las organizaciones suelen priorizar la recuperación de sus operaciones. Sin embargo, restaurar o formatear equipos sin investigar lo sucedido puede destruir evidencias y dejar sin corregir las vulnerabilidades aprovechadas por los delincuentes.
También existe el riesgo de que las copias de seguridad estén comprometidas. Si una empresa restaura sus sistemas sin verificar su integridad, podría permitir que el mismo atacante vuelva a ingresar.
Por ello, el ejecutivo considera necesario preservar las evidencias, identificar el origen de la intrusión y corregir las fallas antes de reactivar los sistemas.


Las leyes no eliminan los ciberataques y podría aumentarlos
Por su parte, Assolini considera que los países latinoamericanos necesitan fortalecer sus marcos legales para proteger los datos personales y sancionar a quienes cometen delitos informáticos.
Sin embargo, aclaró que las regulaciones no impiden por sí solas los ataques, especialmente porque los delincuentes pueden operar desde otros territorios.
El investigador también advirtió que las leyes de protección de datos pueden generar inicialmente un aumento de las extorsiones. Esto ocurre porque algunos ciberdelincuentes aprovechan las posibles sanciones por filtraciones para presionar a las empresas y exigir pagos a cambio de no divulgar la información robada.
Por ello, considera necesario complementar la legislación con medidas de prevención, investigación y cooperación entre países.
Phishing y ransomware: las amenazas en Guatemala
Las cifras del informe Panorama de Amenazas Guatemala 2025-2026, presentado por Kaspersky, permiten dimensionar los riesgos informáticos en el país.
Entre septiembre de 2025 y septiembre de 2026, la compañía detectó y bloqueó entre sus usuarios:
- 4.5 millones de intentos de phishing: fraudes que buscan engañar a los usuarios para obtener contraseñas, datos bancarios e información confidencial.
- 3.4 millones de ataques de malware: programas maliciosos que pueden comprometer dispositivos y sistemas.
- 1,500 ataques de ransomware: amenazas que secuestran información o sistemas para exigir pagos a las víctimas.
Además, los ataques de ransomware aumentaron 20% respecto del período anterior, mientras que las amenazas contra dispositivos móviles se triplicaron y alcanzaron unas 23 mil detecciones. Los ataques contra sistemas Linux también crecieron 50%, hasta llegar a 10 mil registros.
Assolini, aclaró que estas cifras corresponden a amenazas detectadas y bloqueadas por sus soluciones entre sus clientes, por lo que no representan la totalidad de los incidentes ocurridos en Guatemala.
Gobierno y empresas también están entre los objetivos
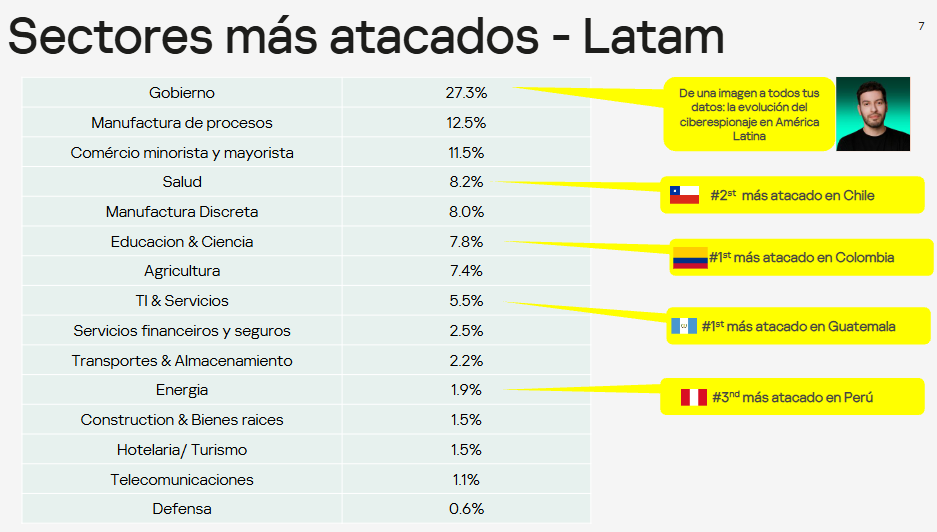
A escala regional, el informe Panorama de Amenazas América Latina 2025-2026 identifica al sector gubernamental como el más afectado dentro de su clasificación, con 27.3% de los ataques registrados.
Le siguen la manufactura de procesos, con 12.5%; el comercio minorista y mayorista, con 11.5%; y el sector salud, con 8.2%.
Assolini explicó que los objetivos varían según la actividad económica de cada país y destacó que, en Guatemala, el sector de tecnología de la información y servicios informáticos figura entre los principales blancos.
El investigador también señaló cambios en las amenazas contra el sistema financiero. Según explicó, los ciberatacantes ya no se concentran únicamente en robar cuentas individuales, sino que buscan comprometer redes internas, interfaces de programación de aplicaciones (API) y sistemas de liquidación de pagos para acceder a mayores cantidades de dinero.
El reto de convertir la ley en protección efectiva
Para los especialistas, la legislación es una herramienta necesaria, pero debe acompañarse de inversiones en seguridad informática, capacitación y capacidades de investigación.
Rebouças recordó que ninguna organización puede garantizar una protección absoluta.
“No existen dispositivos 100% seguros”, expresó.
Por ello, considera que las empresas deben adoptar medidas que dificulten los ataques y eleven los costos para los delincuentes.
En Guatemala, la discusión sobre la nueva Ley de Ciberseguridad no se limita a los delitos y las sanciones. También plantea interrogantes sobre cuánto tiempo necesitarán las organizaciones para prepararse, qué inversiones deberán realizar y cómo funcionarán las instituciones responsables de atender los incidentes.
La efectividad de la normativa dependerá, en buena medida, de que sus obligaciones puedan traducirse en capacidades reales de prevención, detección y respuesta ante amenazas digitales.
ESCRITO POR: