Estados Unidos


Ley de Ciberseguridad enciende alertas luego de su apresurada aprobación en el Congreso
La lectura inicial de algunos analistas consultados, apunta a que el proyecto fue debilitado al reducir las penas de los nuevos delitos, junto al riesgo de posible criminalización.

|

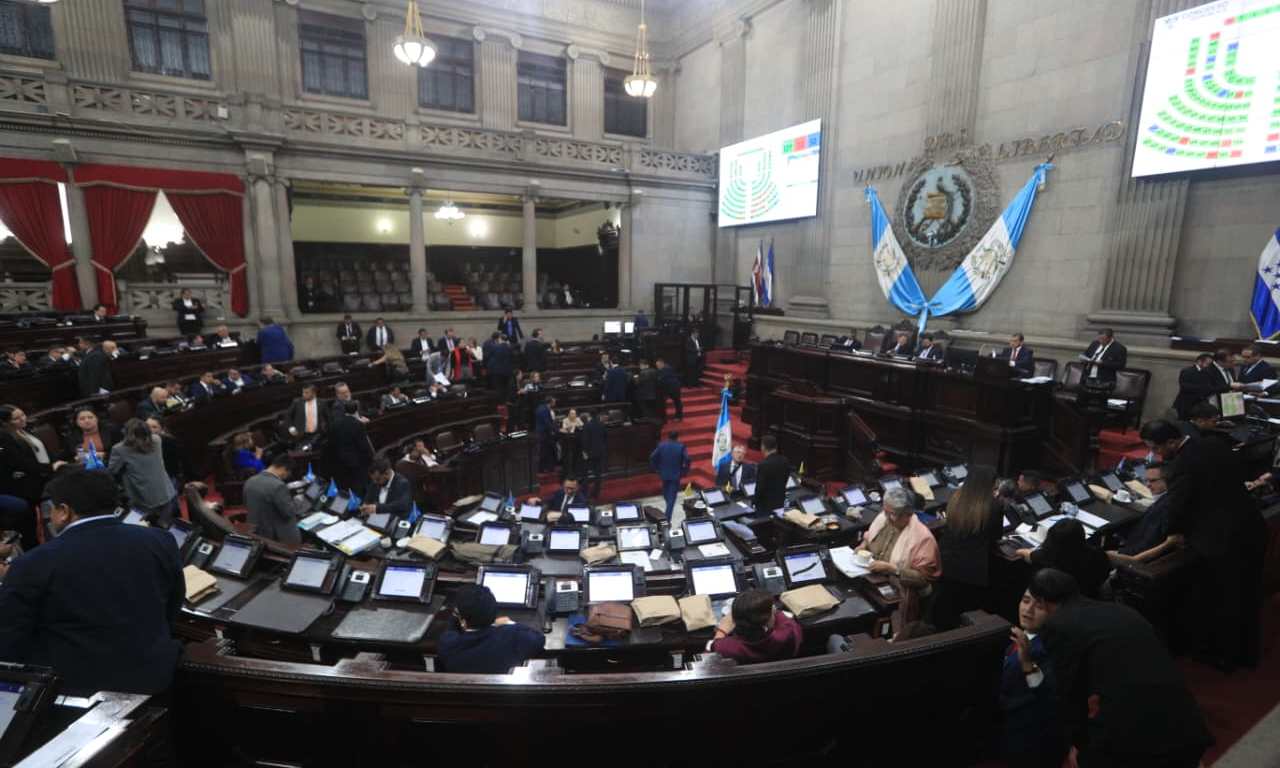
La Ley de Ciberseguridad es el decreto legislativo 26-2026. Fotografía: Prensa Libre (Javier González).
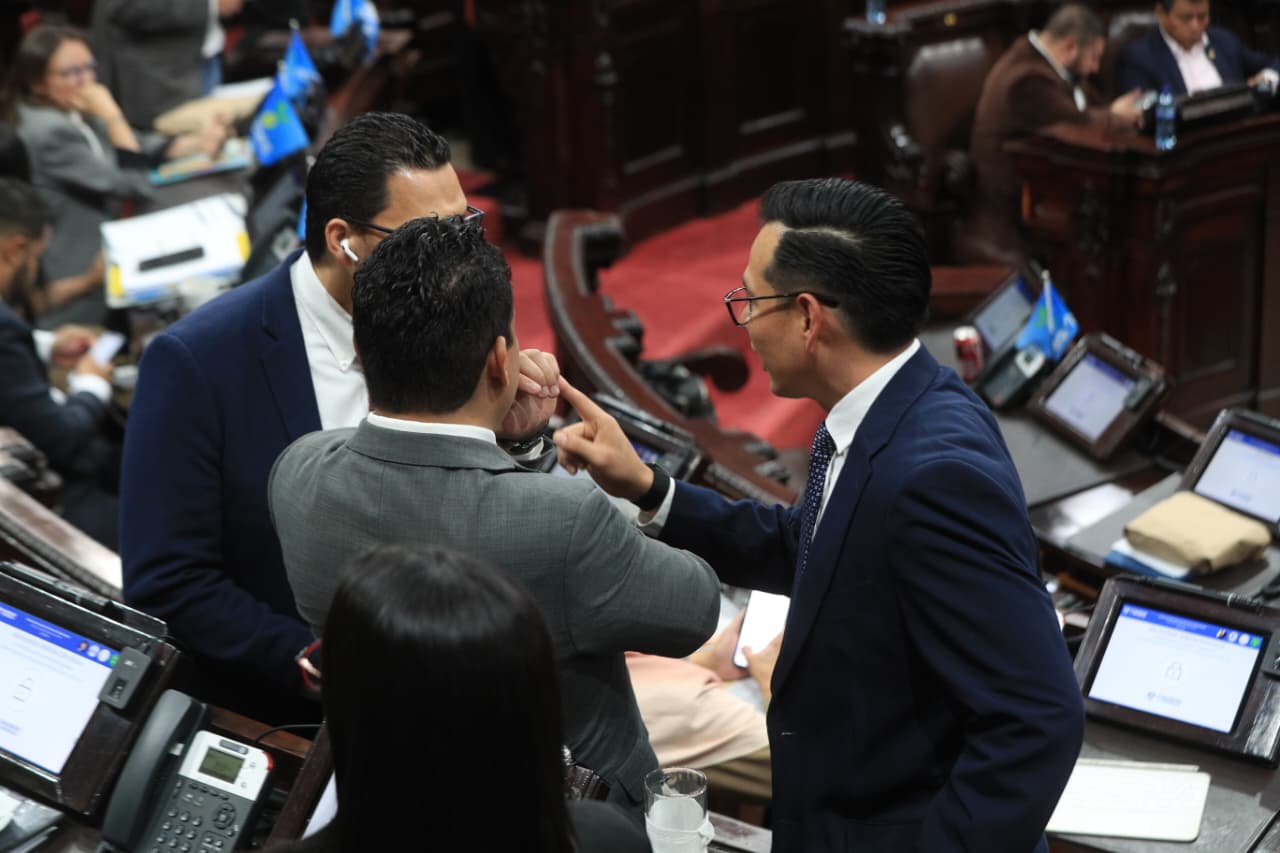
Los diputados aprobaron de urgencia nacional la Ley de Ciberseguridad, la cual entrará en vigor 30 días después de ser publicada en el Diario de Centro América; pero la forma en que se va a implementar genera dudas en expertos que ven algunos riesgos.
El decreto 26-2026, que da vida a la nueva ley, establece por primera vez en Guatemala un marco institucional, administrativo y penal para prevenir y sancionar delitos cibernéticos. Todos los diputados estaban de acuerdo con la necesidad de tener una legislación que refuerza la seguridad digital; sin embargo, no todos compartieron la decisión de aprobarla de urgencia nacional, con enmiendas que se conocieron durante la sesión.
Fueron diputados oficialistas de la facción del cancelado Movimiento Semilla, de la línea del presidente Bernardo Arévalo, quienes impulsaron una moción para que la ley fuera aprobada de urgencia nacional. Fueron ellos también quienes pusieron a discusión los cambios de último momento.


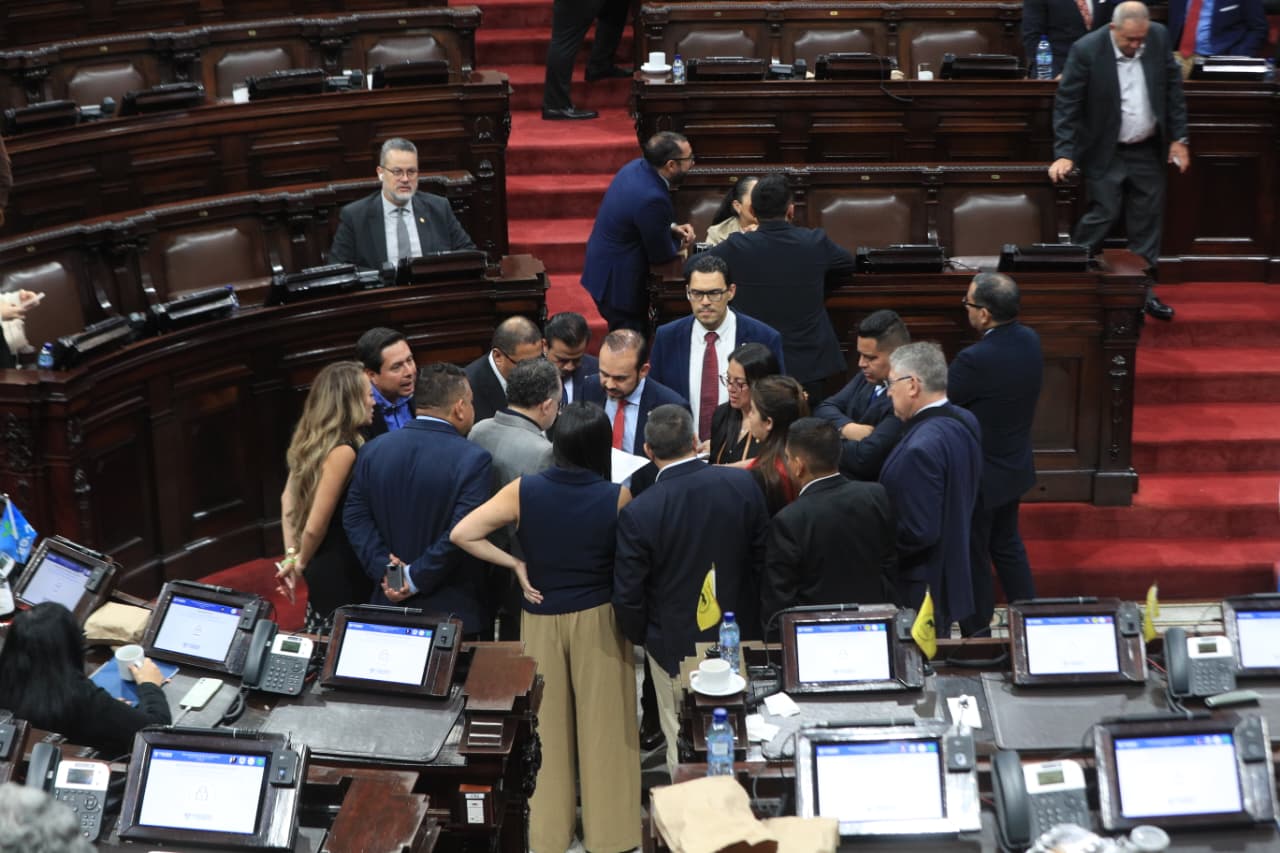
Esos cambios la noche del martes, leídos a prisa durante la plenaria, es lo que, según analistas consultados, abre dudas sobre los alcances que finalmente tendrá la nueva ley.
El articulado busca generar protección para evitar fraudes digitales, ataques cibernéticos y el robo de identidad; crea nuevas instituciones que serán las encargadas de velar porque la Ley de Ciberseguridad se cumpla.
Destaca entre ellos el Consejo Nacional de Ciberseguridad (Conciber), que será liderado por el Presidente de la República. Se crea también la Dirección Nacional de Ciberseguridad (Diciber), el órgano técnico y operativo que estará adscrito al Ministerio de Gobernación.
También crean el Centro de Respuesta a Incidentes de Ciberseguridad (CRIC-GT), que será el encargado de analizar y responder ante posibles incidentes, junto a unidades especializadas dentro del Ministerio Público (MP), el Instituto Nacional de Ciencias Forenses (Inacf), la Policía Nacional Civil (PNC) y el Ministerio de la Defensa.
La ley también tipifica nuevos delitos para castigar infracciones cibernéticas. Sin embargo, con el paquete de enmiendas aprobadas, las penas fueron reducidas, y a criterio de las fuentes consultadas, la parte sancionatoria de la ley quedó débil.
Poca claridad
Para Jonathan Lara, experto en ciberseguridad y catedrático universitario, las enmiendas le quitaron fuerza a la ley, ya que los diputados en la fase de dictamen habían fijado penas de hasta 20 años de prisión y fueron reducidas a más de la mitad.
“Hay que cubrir diversos aspectos, pero creo que fue apresurado y no se tomó en cuenta cómo se va a operativizar la ley”, reflexionó Lara.


La ley, por ejemplo, crea los delitos de acceso ilícito, interceptación ilícita, ataque a la integridad de datos y del sistema informático, falsificación informática y apropiación de identidad ajena, entre otros delitos que se incluyen en un catálogo pero que se queda corto, según Lara, con las amenazas que se presentan a diario.
“En vez de ser contundente ablandaron la ley, y la gente puede tener cierto grado de impunidad”, agregó el experto.
Según Lara, la comunidad experta en ciberseguridad, que estaba esperando esta ley, está revisando lo aprobado la noche del martes, haciendo el análisis y con esto tener una perspectiva clara sobre qué vulnerabilidades quedan todavía fuera del control con la Ley de Ciberseguridad.
Ven riesgos
Alejandro Solórzano, analista del Observatorio Legislativo, la nueva ley podría tener una carga negativa si no existe certeza en la forma en que van a ser perseguidos los delincuentes.
“La necesidad de perseguir estas conductas es evidente. El problema es que una norma penal debe describir con precisión qué conducta está prohibida y qué elementos deben probarse”, algo que, según Solórzano, no está claro en lo aprobado.

Solorzano advirtió: “El artículo 17 constitucional establece que no hay delito ni pena sin ley anterior. Esto exige que las conductas penales sean suficientemente claras, de manera que las personas puedan saber qué está prohibido y que las autoridades no tengan libertad excesiva para decidir qué conducta castigar”.
Por lo anterior, el experto explicó que una mala interpretación de la ley puede llevar a que la ciudadanía sufra criminalización, ya que podrían vulnerarse algunos derechos por la forma en que algunos artículos pueden ser entendidos por las autoridades de turno.
“La Convención Americana prohíbe las injerencias arbitrarias o abusivas en la vida privada y las comunicaciones; protege la libertad de buscar, recibir y difundir información, y exige que las restricciones a la expresión estén previstas por ley y sean necesarias para una finalidad legítima”, recordó.
Tanto Solórzano, desde el Observatorio Legislativo, y el académico Lara, coinciden en que se debe hacer un análisis profundo de la ley para medir con mayor precisión los alcances y posibles desaciertos de las enmiendas, las cuales, también están de acuerdo en que fueron poco consensuadas.
NEVA LEY DE CIBERSEGURIDAD de Prensa LibreLos delitos
Acceso ilícito: quien accediere sin autorización, por cualquier método, a todo o parte de un sistema informático o sistema que utilice tecnologías de la información y la comunicación, cuando dicho acceso se realice infringiendo medidas de seguridad. Al responsable de este delito se le impondrá una pena de prisión de 4 a 6 años.
Interceptación ilícita: quien, sin autorización y por cualquier medio o forma, intercepte datos informáticos en transmisiones no públicas en un sistema informático, que utilice tecnologías de la información y la comunicación u otras, incluidas las emisiones electromagnéticas provenientes o efectuadas dentro del mismo, que transporte dichos datos informáticos. Al responsable de este delito se le impondrá una pena de prisión de 5 a 8 años.
Ataque a la integridad de los datos informáticos: quien, sin autorización, oculte, dañe, borre, deteriore, altere o suprima datos o registros informáticos. Al responsable de este delito se le impondrá una pena de prisión de 5 a 7 años.
Ataque a la integridad del sistema informático: quien, sin autorización, obstaculice de propósito el funcionamiento normal de un sistema informático o sistemas que utilicen tecnologías de la información y la comunicación, mediante la introducción, transmisión, daño, borrado, deterioro, alteración o supresión de datos informáticos. Al responsable de este delito se le impondrá una pena de prisión de 5 a 8 años.
Falsificación informática: quien, sin autorización, introduzca, altere, borre o suprima datos o registros informáticos, y con ello genere datos no auténticos para que sean tomados o utilizados a efectos legales como auténticos, con independencia de que los datos sean legibles e inteligibles directamente. Al responsable de este delito se le impondrá una pena de prisión de 2 a 6 años.
Apropiación de identidad ajena: quien, sin autorización, utilizando cualquier forma, medio o técnicas de ingeniería social, usurpe, falsifique, adopte o suplante la identidad de otra persona individual o jurídica, a través de un sistema informático o sistema que haga uso de tecnologías de la información y la comunicación. Al responsable de este delito se le impondrá una pena de prisión de 2 a 4 años. Cuando el hecho se realice infringiendo medidas de seguridad, se impondrá una pena de prisión de 3 a 6 años.
Fraude informático: quien, sin autorización, para obtener algún beneficio para sí mismo o para otras personas, mediante error, ardid, engaño o cualquier acción delictiva, incluyendo uso de ingeniería social o manipulación de un sistema que utilice tecnologías de la información y la comunicación, o de sus componentes, produciendo daño, perjuicio o defraudación en su patrimonio, mediante:
- La introducción, alteración, borrado o supresión de datos informáticos; o,
- Cualquier interferencia en el funcionamiento de un sistema informático.
Al responsable de este delito se le impondrá una pena de prisión de 4 a 8 años.
Abuso de dispositivos: quien, sin autorización, realice cualquiera de los actos siguientes:
a) Produzca, venda, obtenga para su utilización, posea, importe, difunda o de cualquier otra forma ponga a disposición:
- Cualquier dispositivo, programa informático, aplicaciones o sistema informático, o la combinación de estos, concebidos o adaptados principalmente para la comisión de cualquiera de los delitos previstos en la presente ley; o
- Cualquier contraseña, código de acceso o datos informáticos similares que permitan acceder a todo o parte de un sistema informático o sistema que utilice tecnologías de la información y la comunicación, con el objeto de que sean utilizados para cometer cualquiera de los delitos contemplados en la presente ley; o,
b) Cree, utilice, altere, capture, grabe, copie o transfiera de un dispositivo a otro o a cualquier instrumento destinado a los mismos fines, los códigos de identificación y acceso al servicio o sistema informático o sistema que utilice tecnologías de la información y la comunicación, que permita la operación paralela, simultánea o independiente de dichos servicios o sistemas legítimamente obtenidos por un tercero; o bien, con el fin de ser utilizados para cometer cualquiera de los delitos previstos en la presente ley.
Al responsable de este delito se le impondrá una pena de prisión de 3 a 6 años.
ESCRITO POR: